ঢাকা ০৪:৫৭ অপরাহ্ন, বৃহস্পতিবার, ২৪ সেপ্টেম্বর ২০২৬, ৯ আশ্বিন ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম :
সচিবালয়, গ্যাস-বিদ্যুত অফিসে অবস্থান ৬ আগস্ট, আগামী মাসে লংমার্চ নতুন দলের আত্মপ্রকাশ, নেতৃত্বে যারা ইরানের সামনে এখন কেবল দুই পথ—চুক্তি অথবা আত্মসমর্পণ: ট্রাম্প পাঁচ দফা দাবিতে সরকারি কর্মচারীদের অবস্থান কর্মসূচি সরকার দমনে ব্যস্ত, দ্রব্যমূল্য-গ্যাস নিয়ে মাথাব্যথা নেই: গোলাম পরওয়ার দুই দেশের অর্থনৈতিক সম্পর্কের নতুন দিগন্ত উন্মোচন করবে আশা বাণিজ্যমন্ত্রীর সম্পত্তি দানের পরও আজীবন ভোগদখলের সুযোগ, মন্ত্রিসভায় খসড়া পাশ শেখ হাসিনা যেন রাজনৈতিক বক্তব্য দিতে না পারেন, ভারতীয় হাইকমিশনারকে হুমায়ুন কবির রাষ্ট্র পরিচালনায় ‘নতুন মাত্রা’ যোগ করেছেন তারেক রহমান: চীনা রাষ্ট্রদূত বাংলাদেশে কারিগরি ও ক্রীড়া শিক্ষায় সহযোগিতার আগ্রহ অস্ট্রেলিয়ার

বিগল বয়েজের সাইবার হামলাচেষ্টা ব্যর্থ

আকাশ আইসিটি ডেস্ক : 

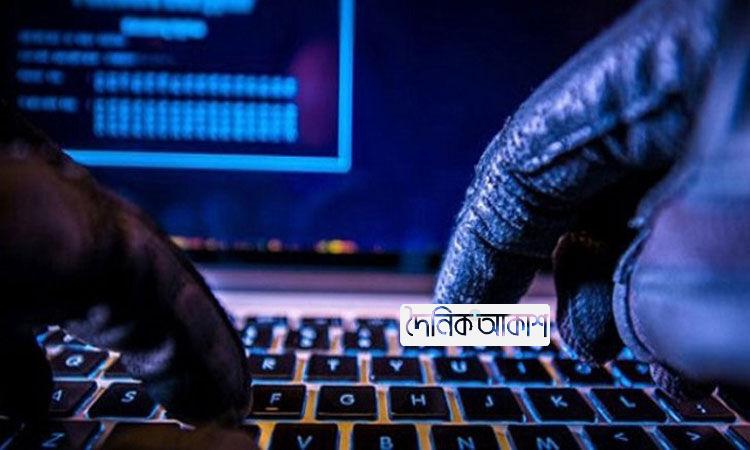
অর্থ আত্মসাতের লক্ষ্যে বিশ্বের বিভিন্ন দেশের ব্যাংকে হামলার চেষ্টা চালাচ্ছে উত্তর কোরীয় হ্যাকার গ্রুপ- ‘বিগল বয়েজ’।

বাংলাদেশেও গ্রুপটি হামলা চেষ্টা চালিয়েছে। ম্যালওয়্যার ভাইরাসের মাধ্যমে দেশের একটি ইন্টারনেট সার্ভিস প্রোভাইডার (আইএসপি) কোম্পানির সার্ভারে সাইবার হামলা করেছে। এতে কোম্পানির ইন্টারনেট সেবা মারাত্মকভাবে বাধাগ্রস্ত হয়। এ ছাড়া ক্ষতিগ্রস্ত হয়েছে তথ্য সংরক্ষণ ব্যবস্থাও।

জানা গেছে, ইন্টারনেট সেবাদাতার নেটওয়ার্কে ছড়াতে পারলেও ব্যর্থ হয়েছে হ্যাকাররা। দেশের তিনটি ইন্টারনেট প্রোটোকলে (আইপি) ম্যালওয়্যার ভাইরাস শনাক্ত হয়েছে। ছড়িয়ে পড়ার আগেই বাংলাদেশ সরকারের কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (সার্ট)-এ অস্তিত্ব শনাক্ত করেছে। দলটি দেশের ইন্টারনেট সেবাদাতা প্রতিষ্ঠান আইএসএল, এক্সেস টেল এবং কার্নিভালের নেটওয়ার্কে বিগল বয়েজের ‘ফাস্টক্যাশ ২.০’, ‘ফাইল হ্যাশ’ ও ‘ইয়ারা’ ম্যালওয়্যার শনাক্ত করে।

বিষয়টি টেলিযোগাযোগ নিয়ন্ত্রণ কমিশনকে (বিটিআরসি) জানানোর পর দ্রুত পদক্ষেপ গ্রহণের মাধ্যমে নেটওয়ার্ক থেকে নতুন ম্যালওয়্যারটি নিশ্চিহ্ন করা হয়। এ ছাড়া ইতোমধ্যে ম্যালওয়্যারটির সিগনেচার হাতে পেয়ে ধরাশায়ী করতে ইতোমধ্যে আপডেট প্যাচও হাতে চলে এসেছে ফলে এখন পর্যন্ত কোনো ব্যাংক আক্রান্ত হয়নি। দেশের ব্যাংকগুলোকে সর্বোচ্চ সতর্ক থাকার নির্দেশ দিয়েছে বাংলাদেশ ব্যাংকও।

ফলে ব্যাংকগুলো সতর্কতার পাশাপাশি এটিএম বুথে ও অনলাইনে লেনদেন সীমিত করে দিয়েছে। সাইবার বিশেষজ্ঞরা ম্যালওয়্যার ভাইরাসের বেশ কিছু নমুনা সংগ্রহ করেছে। ভাইরাসটি কীভাবে শনাক্ত করতে হবে-সে ধরনের বেশ কিছু নমুনার তালিকাও দেয়া হয়েছে প্রতিবেদনে। ওইসব নমুনা দেখলে সেগুলোয় কোনো ধরনের ক্লিক না করে ক্লিন বা অকেজো করার নির্দেশনা দেয়া হয়েছে।

কোনো অপরিচিত, আকর্ষণীয় বা লোভনীয় অফার রয়েছে এমন কোনো ই-মেইলে বা ফেসবুক বার্তায় ক্লিক না করার পরামর্শ দিয়েছে বাংলাদেশ কম্পিউটার কাউন্সিল বিসিসি। এগুলোর মধ্যেই ভাইরাসটি থাকতে পারে, যা ক্লিক করলেই সচল হয়ে উঠবে এবং ছড়িয়ে পড়তে পারে। কোনো প্রতিষ্ঠানের অনলাইনে বা সিস্টেমসে এসব বার্তা দেখলে তা বিসিসিকে জানাতে বলা হয়েছে।

Tag :
আপলোডকারীর তথ্য

The Daily Akash

প্রেক্ষাপট: দুই দিনের সফরে আগামীকাল ঠাকুরগাঁও যাচ্ছেন রাষ্ট্রপতি

বিগল বয়েজের সাইবার হামলাচেষ্টা ব্যর্থ

আপডেট সময় ১০:৩১:৪৩ অপরাহ্ন, শুক্রবার, ১১ সেপ্টেম্বর ২০২০

আকাশ আইসিটি ডেস্ক : 

অর্থ আত্মসাতের লক্ষ্যে বিশ্বের বিভিন্ন দেশের ব্যাংকে হামলার চেষ্টা চালাচ্ছে উত্তর কোরীয় হ্যাকার গ্রুপ- ‘বিগল বয়েজ’।

বাংলাদেশেও গ্রুপটি হামলা চেষ্টা চালিয়েছে। ম্যালওয়্যার ভাইরাসের মাধ্যমে দেশের একটি ইন্টারনেট সার্ভিস প্রোভাইডার (আইএসপি) কোম্পানির সার্ভারে সাইবার হামলা করেছে। এতে কোম্পানির ইন্টারনেট সেবা মারাত্মকভাবে বাধাগ্রস্ত হয়। এ ছাড়া ক্ষতিগ্রস্ত হয়েছে তথ্য সংরক্ষণ ব্যবস্থাও।

জানা গেছে, ইন্টারনেট সেবাদাতার নেটওয়ার্কে ছড়াতে পারলেও ব্যর্থ হয়েছে হ্যাকাররা। দেশের তিনটি ইন্টারনেট প্রোটোকলে (আইপি) ম্যালওয়্যার ভাইরাস শনাক্ত হয়েছে। ছড়িয়ে পড়ার আগেই বাংলাদেশ সরকারের কম্পিউটার ইনসিডেন্ট রেসপন্স টিম (সার্ট)-এ অস্তিত্ব শনাক্ত করেছে। দলটি দেশের ইন্টারনেট সেবাদাতা প্রতিষ্ঠান আইএসএল, এক্সেস টেল এবং কার্নিভালের নেটওয়ার্কে বিগল বয়েজের ‘ফাস্টক্যাশ ২.০’, ‘ফাইল হ্যাশ’ ও ‘ইয়ারা’ ম্যালওয়্যার শনাক্ত করে।

বিষয়টি টেলিযোগাযোগ নিয়ন্ত্রণ কমিশনকে (বিটিআরসি) জানানোর পর দ্রুত পদক্ষেপ গ্রহণের মাধ্যমে নেটওয়ার্ক থেকে নতুন ম্যালওয়্যারটি নিশ্চিহ্ন করা হয়। এ ছাড়া ইতোমধ্যে ম্যালওয়্যারটির সিগনেচার হাতে পেয়ে ধরাশায়ী করতে ইতোমধ্যে আপডেট প্যাচও হাতে চলে এসেছে ফলে এখন পর্যন্ত কোনো ব্যাংক আক্রান্ত হয়নি। দেশের ব্যাংকগুলোকে সর্বোচ্চ সতর্ক থাকার নির্দেশ দিয়েছে বাংলাদেশ ব্যাংকও।

ফলে ব্যাংকগুলো সতর্কতার পাশাপাশি এটিএম বুথে ও অনলাইনে লেনদেন সীমিত করে দিয়েছে। সাইবার বিশেষজ্ঞরা ম্যালওয়্যার ভাইরাসের বেশ কিছু নমুনা সংগ্রহ করেছে। ভাইরাসটি কীভাবে শনাক্ত করতে হবে-সে ধরনের বেশ কিছু নমুনার তালিকাও দেয়া হয়েছে প্রতিবেদনে। ওইসব নমুনা দেখলে সেগুলোয় কোনো ধরনের ক্লিক না করে ক্লিন বা অকেজো করার নির্দেশনা দেয়া হয়েছে।

কোনো অপরিচিত, আকর্ষণীয় বা লোভনীয় অফার রয়েছে এমন কোনো ই-মেইলে বা ফেসবুক বার্তায় ক্লিক না করার পরামর্শ দিয়েছে বাংলাদেশ কম্পিউটার কাউন্সিল বিসিসি। এগুলোর মধ্যেই ভাইরাসটি থাকতে পারে, যা ক্লিক করলেই সচল হয়ে উঠবে এবং ছড়িয়ে পড়তে পারে। কোনো প্রতিষ্ঠানের অনলাইনে বা সিস্টেমসে এসব বার্তা দেখলে তা বিসিসিকে জানাতে বলা হয়েছে।