ঢাকা ১০:১২ পূর্বাহ্ন, রবিবার, ১৮ অক্টোবর ২০২৬, ৩ কার্তিক ১৪৩৩ বঙ্গাব্দ
সংবাদ শিরোনাম :
মক্কা-মদিনায় হুমকি এলে বাংলাদেশ চুপ থাকবে না: শামা ওবায়েদ রূপপুর পারমাণবিক বিদ্যুৎকেন্দ্রে সফল পারমাণবিক বিক্রিয়া সম্পন্ন চলতি অক্টোবরের শেষ দিকে জাপান সফরে যাচ্ছেন প্রধানমন্ত্রী প্রধানমন্ত্রীর সঙ্গে বিদায়ী সাক্ষাৎ করলেন চীনা রাষ্ট্রদূত ইয়াও ওয়েন উদ্বোধনের আগেই কক্সবাজার বিমানবন্দরের নতুন টার্মিনালে যাত্রীসেবা শুরু সাইবার সুরক্ষা আইন যেন নিপীড়নমূলক না হয়: স্বরাষ্ট্রমন্ত্রী অক্টোবর-নভেম্বরে তিন দেশ সফরে যাচ্ছেন প্রধানমন্ত্রী তারেক রহমান জাতিসংঘের সন্ত্রাস দমন তহবিলে কাতারের ১৪১ মিলিয়ন ডলার অনুদান নিউইয়র্কে চার দিনে ৩০টি কর্মসূচিতে প্রধানমন্ত্রীর ব্যস্ত সফর জাতিসংঘে সমুদ্রপৃষ্ঠের উচ্চতা বৃদ্ধি রোধে চার প্রস্তাব প্রধানমন্ত্রীর

আল-জাজিরা সাংবাদিকদের ফোনে ইসরাইলি স্পাইওয়্যারের আক্রমণ

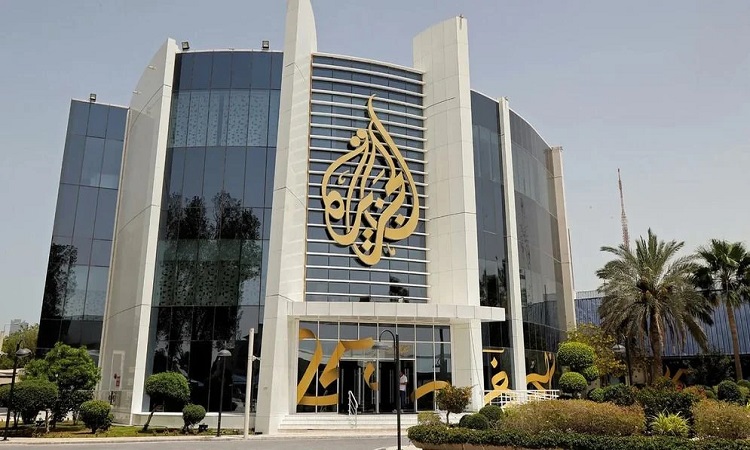
কাতারের জনপ্রিয় সংবাদমাধ্যম আল-জাজিরার সাংবাদিকদের ব্যক্তিগত ডিভাইসে ক্ষতিকারক স্পাইওয়্যারের অস্তিত্ব শনাক্ত হয়েছে। টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা প্রতিষ্ঠান সিটিজেন ল্যাবের সাম্প্রতিক এক প্রতিবেদনে এই তথ্য নিশ্চিত করা হয়েছে। গবেষণায় দেখা গেছে, ইসরাইলের সাইবার প্রযুক্তি সংস্থা ক্যান্ডিরু ও ডিসকভার-টেকের তৈরি বিশেষ স্পাইওয়্যার ব্যবহার করে এই নজিরবিহীন সাইবার নজরদারি চালানো হয়। আল-জাজিরার নিজস্ব অভ্যন্তরীণ তদন্তের পর বিষয়টি নিয়ে গবেষণা শুরু করে টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা ইউনিট সিটিজেন ল্যাব। তাদের প্রতিবেদনে নিশ্চিত করা হয়েছে, ক্ষতিকারক সাইবার তৎপরতার জন্য ২০২১ সালে যুক্তরাষ্ট্র সরকার কর্তৃক কালো তালিকাভুক্ত ইসরাইলি সাইবার প্রতিষ্ঠান ক্যান্ডিরুর তৈরি স্পাইওয়্যার দিয়েই এসব ডিভাইসে হামলা চালানো হয়।

সংবাদমাধ্যমটির নিজস্ব প্রযুক্তি দল ২০২৪ সালে কর্মীদের ব্যবহৃত ডিভাইসে বেশ কিছু অস্বাভাবিক কার্যক্রম লক্ষ্য করে।

২০২৫ সাল পর্যন্ত চলা এই সন্দেহজনক তৎপরতার পর আল-জাজিরা বিস্তারিত অনুসন্ধানের জন্য সিটিজেন ল্যাবের শরণাপন্ন হয়। গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে গবেষকরা জানান, বিশ্লেষণের মাধ্যমে হামলাগুলোর সুনির্দিষ্ট সময়রেখা ও পদ্ধতি উন্মোচিত হয়েছে। আল-জাজিরা জানিয়েছে, এই প্রতিবেদনের ফলে সাইবার হামলার সত্যতা ও এর ব্যাপকতা যাচাই করা সম্ভব হয়েছে। গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক দলটি জানায়, ‘হামলার সময় সংগৃহীত নেটওয়ার্ক লগের বিশদ বিশ্লেষণ এটি কীভাবে পরিচালিত হয়েছিল তার স্পষ্ট সময়রেখা প্রদান করে।

প্রতিবেদন অনুযায়ী, এই সাইবার হামলায় ব্যবহৃত টুলগুলো অত্যন্ত জটিল ও ব্যয়বহুল। এটি তৈরির পেছনে মিলিয়ন ডলার বিনিয়োগ করা হয়েছে বলে ধারণা করা হচ্ছে। এই স্পাইওয়্যারটি ডিভাইসের ব্রাউজার কুকিজ, পাসওয়ার্ড, ফাইল ও নথিপত্র চুরিতে সক্ষম। এছাড়া এটি রিয়েল-টাইমে কি-বোর্ড টাইপিং, স্ক্রিনশট গ্রহণ, মাইক্রোফোন ও ক্যামেরার মাধ্যমে অডিও-ভিডিও রেকর্ড এবং ইমেইল ও মেসেজিং অ্যাপের বার্তা সংগ্রহের ক্ষমতা রাখে।

নিরাপত্তা বেষ্টনী এড়িয়ে তথ্য চুরি করার জন্য এটি অত্যন্ত সূক্ষ্ম কৌশল অবলম্বন করত। চুরি করা তথ্যগুলো এনক্রিপ্ট করা চ্যানেলের মাধ্যমে ছোট ছোট অংশে বিভক্ত করে নিয়মিত বিরতিতে হ্যাকারদের কাছে পাঠিয়ে দিত। এই ঘটনার শিকার হওয়া ডিভাইসের মধ্যে আল-জাজিরার এমন সাংবাদিকদের ফোন ছিল, যারা অত্যন্ত স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে নিয়মিত কাজ করেন। নিরাপত্তা ব্যবস্থার নজর এড়াতে স্পাইওয়্যারটি চুরি করা তথ্য এনক্রিপ্ট করা চ্যানেলে ছোট ছোট ভাগে ভাগ করে নির্দিষ্ট সময় পরপর হ্যাকারদের কাছে পাঠাত। আক্রান্ত হওয়া লাখ লাখ ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের ফোনও ছিল, যাদের অনেকে স্পর্শকাতর বিষয়ে সাংবাদিকতায় যুক্ত ছিলেন।

উল্লেখ্য, এই সাইবার কর্মকাণ্ডে ব্যবহৃত স্পাইওয়্যারের নির্মাতা প্রতিষ্ঠান ক্যান্ডিরু ২০২১ সালেই মার্কিন সরকারের কালো তালিকাভুক্ত হয়েছে। এর আগেও ক্যান্ডিরুর প্রযুক্তি ব্যবহার করে বিশ্বের বিভিন্ন প্রান্তে প্রায় ১০০ জন সাংবাদিক, রাজনৈতিক ভিন্নমতাবলম্বী ও বিরোধী ব্যক্তিদের ওপর গোয়েন্দা নজরদারি চালানোর অভিযোগ রয়েছে।

আল-জাজিরা মিডিয়া নেটওয়ার্ক এই ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি আঘাত হিসেবে অভিহিত করেছে। একই সঙ্গে এই সাইবার হামলার তীব্র নিন্দা জানিয়ে প্রতিষ্ঠানটি দায়ীদের বিচারের আওতায় আনার জোরালো দাবি জানিয়েছে। নিজেদের কর্মীদের নিরাপত্তা নিশ্চিত করতে ও সাইবার প্রতিরক্ষাব্যবস্থা আরও জোরদার করতে তারা নিরবচ্ছিন্ন কাজ চালিয়ে যাওয়ার অঙ্গীকার ব্যক্ত করেছে।

এই সাইবার ঘটনাটি বর্তমান সময়ের ডিজিটাল যুগে সাইবার নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেওয়ার সক্ষমতা এবং আধুনিক প্রযুক্তি সংস্থাগুলোর জটিল ঝুঁকির বিষয়টি সামনে নিয়ে এসেছে। আল-জাজিরার পক্ষ থেকে দাবি করা হয়েছে যে, জড়িতদের জবাবদিহির মুখোমুখি না করা পর্যন্ত এই ধরনের সাইবার অপরাধমূলক তৎপরতা বন্ধ করা কঠিন হবে।

আপলোডকারীর তথ্য

সৌদির আকাশে হুতিদের ড্রোন ভূপাতিত, সহায়তায় প্রস্তুত মিশর

আল-জাজিরা সাংবাদিকদের ফোনে ইসরাইলি স্পাইওয়্যারের আক্রমণ

আপডেট সময় ০৯:১২:৫৮ পূর্বাহ্ন, রবিবার, ১৮ অক্টোবর ২০২৬

কাতারের জনপ্রিয় সংবাদমাধ্যম আল-জাজিরার সাংবাদিকদের ব্যক্তিগত ডিভাইসে ক্ষতিকারক স্পাইওয়্যারের অস্তিত্ব শনাক্ত হয়েছে। টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা প্রতিষ্ঠান সিটিজেন ল্যাবের সাম্প্রতিক এক প্রতিবেদনে এই তথ্য নিশ্চিত করা হয়েছে। গবেষণায় দেখা গেছে, ইসরাইলের সাইবার প্রযুক্তি সংস্থা ক্যান্ডিরু ও ডিসকভার-টেকের তৈরি বিশেষ স্পাইওয়্যার ব্যবহার করে এই নজিরবিহীন সাইবার নজরদারি চালানো হয়। আল-জাজিরার নিজস্ব অভ্যন্তরীণ তদন্তের পর বিষয়টি নিয়ে গবেষণা শুরু করে টরন্টো বিশ্ববিদ্যালয়ের প্রযুক্তি গবেষণা ইউনিট সিটিজেন ল্যাব। তাদের প্রতিবেদনে নিশ্চিত করা হয়েছে, ক্ষতিকারক সাইবার তৎপরতার জন্য ২০২১ সালে যুক্তরাষ্ট্র সরকার কর্তৃক কালো তালিকাভুক্ত ইসরাইলি সাইবার প্রতিষ্ঠান ক্যান্ডিরুর তৈরি স্পাইওয়্যার দিয়েই এসব ডিভাইসে হামলা চালানো হয়।

সংবাদমাধ্যমটির নিজস্ব প্রযুক্তি দল ২০২৪ সালে কর্মীদের ব্যবহৃত ডিভাইসে বেশ কিছু অস্বাভাবিক কার্যক্রম লক্ষ্য করে।

২০২৫ সাল পর্যন্ত চলা এই সন্দেহজনক তৎপরতার পর আল-জাজিরা বিস্তারিত অনুসন্ধানের জন্য সিটিজেন ল্যাবের শরণাপন্ন হয়। গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে গবেষকরা জানান, বিশ্লেষণের মাধ্যমে হামলাগুলোর সুনির্দিষ্ট সময়রেখা ও পদ্ধতি উন্মোচিত হয়েছে। আল-জাজিরা জানিয়েছে, এই প্রতিবেদনের ফলে সাইবার হামলার সত্যতা ও এর ব্যাপকতা যাচাই করা সম্ভব হয়েছে। গত বৃহস্পতিবার প্রকাশিত প্রতিবেদনে টরন্টোভিত্তিক দলটি জানায়, ‘হামলার সময় সংগৃহীত নেটওয়ার্ক লগের বিশদ বিশ্লেষণ এটি কীভাবে পরিচালিত হয়েছিল তার স্পষ্ট সময়রেখা প্রদান করে।

প্রতিবেদন অনুযায়ী, এই সাইবার হামলায় ব্যবহৃত টুলগুলো অত্যন্ত জটিল ও ব্যয়বহুল। এটি তৈরির পেছনে মিলিয়ন ডলার বিনিয়োগ করা হয়েছে বলে ধারণা করা হচ্ছে। এই স্পাইওয়্যারটি ডিভাইসের ব্রাউজার কুকিজ, পাসওয়ার্ড, ফাইল ও নথিপত্র চুরিতে সক্ষম। এছাড়া এটি রিয়েল-টাইমে কি-বোর্ড টাইপিং, স্ক্রিনশট গ্রহণ, মাইক্রোফোন ও ক্যামেরার মাধ্যমে অডিও-ভিডিও রেকর্ড এবং ইমেইল ও মেসেজিং অ্যাপের বার্তা সংগ্রহের ক্ষমতা রাখে।

নিরাপত্তা বেষ্টনী এড়িয়ে তথ্য চুরি করার জন্য এটি অত্যন্ত সূক্ষ্ম কৌশল অবলম্বন করত। চুরি করা তথ্যগুলো এনক্রিপ্ট করা চ্যানেলের মাধ্যমে ছোট ছোট অংশে বিভক্ত করে নিয়মিত বিরতিতে হ্যাকারদের কাছে পাঠিয়ে দিত। এই ঘটনার শিকার হওয়া ডিভাইসের মধ্যে আল-জাজিরার এমন সাংবাদিকদের ফোন ছিল, যারা অত্যন্ত স্পর্শকাতর ও গুরুত্বপূর্ণ বিষয়ে নিয়মিত কাজ করেন। নিরাপত্তা ব্যবস্থার নজর এড়াতে স্পাইওয়্যারটি চুরি করা তথ্য এনক্রিপ্ট করা চ্যানেলে ছোট ছোট ভাগে ভাগ করে নির্দিষ্ট সময় পরপর হ্যাকারদের কাছে পাঠাত। আক্রান্ত হওয়া লাখ লাখ ডিভাইসের মধ্যে আল-জাজিরার কয়েকজন সাংবাদিকের ফোনও ছিল, যাদের অনেকে স্পর্শকাতর বিষয়ে সাংবাদিকতায় যুক্ত ছিলেন।

উল্লেখ্য, এই সাইবার কর্মকাণ্ডে ব্যবহৃত স্পাইওয়্যারের নির্মাতা প্রতিষ্ঠান ক্যান্ডিরু ২০২১ সালেই মার্কিন সরকারের কালো তালিকাভুক্ত হয়েছে। এর আগেও ক্যান্ডিরুর প্রযুক্তি ব্যবহার করে বিশ্বের বিভিন্ন প্রান্তে প্রায় ১০০ জন সাংবাদিক, রাজনৈতিক ভিন্নমতাবলম্বী ও বিরোধী ব্যক্তিদের ওপর গোয়েন্দা নজরদারি চালানোর অভিযোগ রয়েছে।

আল-জাজিরা মিডিয়া নেটওয়ার্ক এই ঘটনাকে সংবাদপত্রের স্বাধীনতার ওপর সরাসরি আঘাত হিসেবে অভিহিত করেছে। একই সঙ্গে এই সাইবার হামলার তীব্র নিন্দা জানিয়ে প্রতিষ্ঠানটি দায়ীদের বিচারের আওতায় আনার জোরালো দাবি জানিয়েছে। নিজেদের কর্মীদের নিরাপত্তা নিশ্চিত করতে ও সাইবার প্রতিরক্ষাব্যবস্থা আরও জোরদার করতে তারা নিরবচ্ছিন্ন কাজ চালিয়ে যাওয়ার অঙ্গীকার ব্যক্ত করেছে।

এই সাইবার ঘটনাটি বর্তমান সময়ের ডিজিটাল যুগে সাইবার নিরাপত্তা প্রতিরক্ষাকে ফাঁকি দেওয়ার সক্ষমতা এবং আধুনিক প্রযুক্তি সংস্থাগুলোর জটিল ঝুঁকির বিষয়টি সামনে নিয়ে এসেছে। আল-জাজিরার পক্ষ থেকে দাবি করা হয়েছে যে, জড়িতদের জবাবদিহির মুখোমুখি না করা পর্যন্ত এই ধরনের সাইবার অপরাধমূলক তৎপরতা বন্ধ করা কঠিন হবে।